La Direttiva NIS 2, recepita in Italia con il D.Lgs. 138/2024, obbliga migliaia di aziende ed enti a gestire il rischio informatico, notificare gli incidenti e rispondere ai controlli dell'ACN.
Governo rischi cybersecurity
Formazione figure responsabili
Hai tempo fino al 31 OTTOBRE 2026 per adeguare le misure di sicurezza di base!
La Direttiva NIS2 è la norma europea sullasicurezza delle reti e dei sistemi informativi. Sostituisce la direttiva NIS del 2016 e porta gli obblighi a 18 settori. In Italia, è stata recepita con il D.Lgs. 138/2024, in vigore dal 16 ottobre 2024, richiedendo a tutti i soggetti di adeguare le loro organizzazioni e processi ai nuovi obblighi di sicurezza.
La direttiva NIS2 (Direttiva UE 2022/2555) è la norma europea sulla sicurezza delle reti e dei sistemi informativi. Sostituisce la direttiva NIS del 2016 e porta gli obblighi a 18 settori. In Italia è stata recepita con il D.Lgs. 138/2024, il "decreto NIS", in vigore dal 16 ottobre 2024. L'autorità competente è l'Agenzia per la Cybersicurezza Nazionale (ACN).
Rispetto alla prima NIS cambianocinque cose:
Autovalutazione: non è più lo Stato a individuare i soggetti. Ogni organizzazione deve verificare da sola se rientra e registrarsi sulla piattaforma ACN.
Più settori: dalla manifattura agli alimenti, dai rifiuti alla chimica.
Criterio dimensionale: di regola rientrano medie e grandi imprese dei settori elencati.
Responsabilità dei vertici: gli organi di amministrazione approvano le misure e ne rispondono.
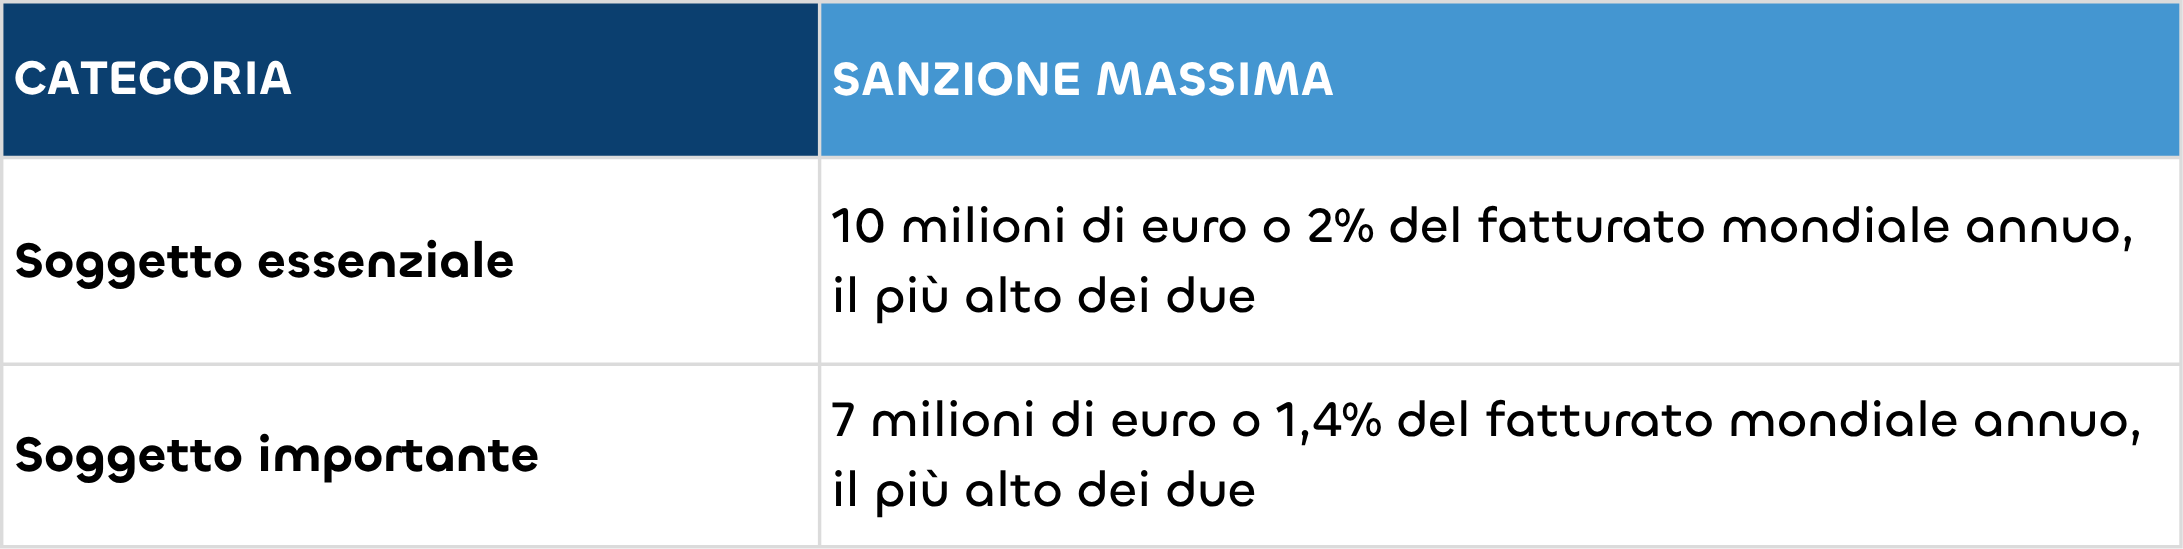
Sanzioni più alte: fino a 10 milioni di euro o al 2% del fatturato mondiale annuo.
2
A chi si applica la Direttiva NIS2: soggetti essenziali e importanti
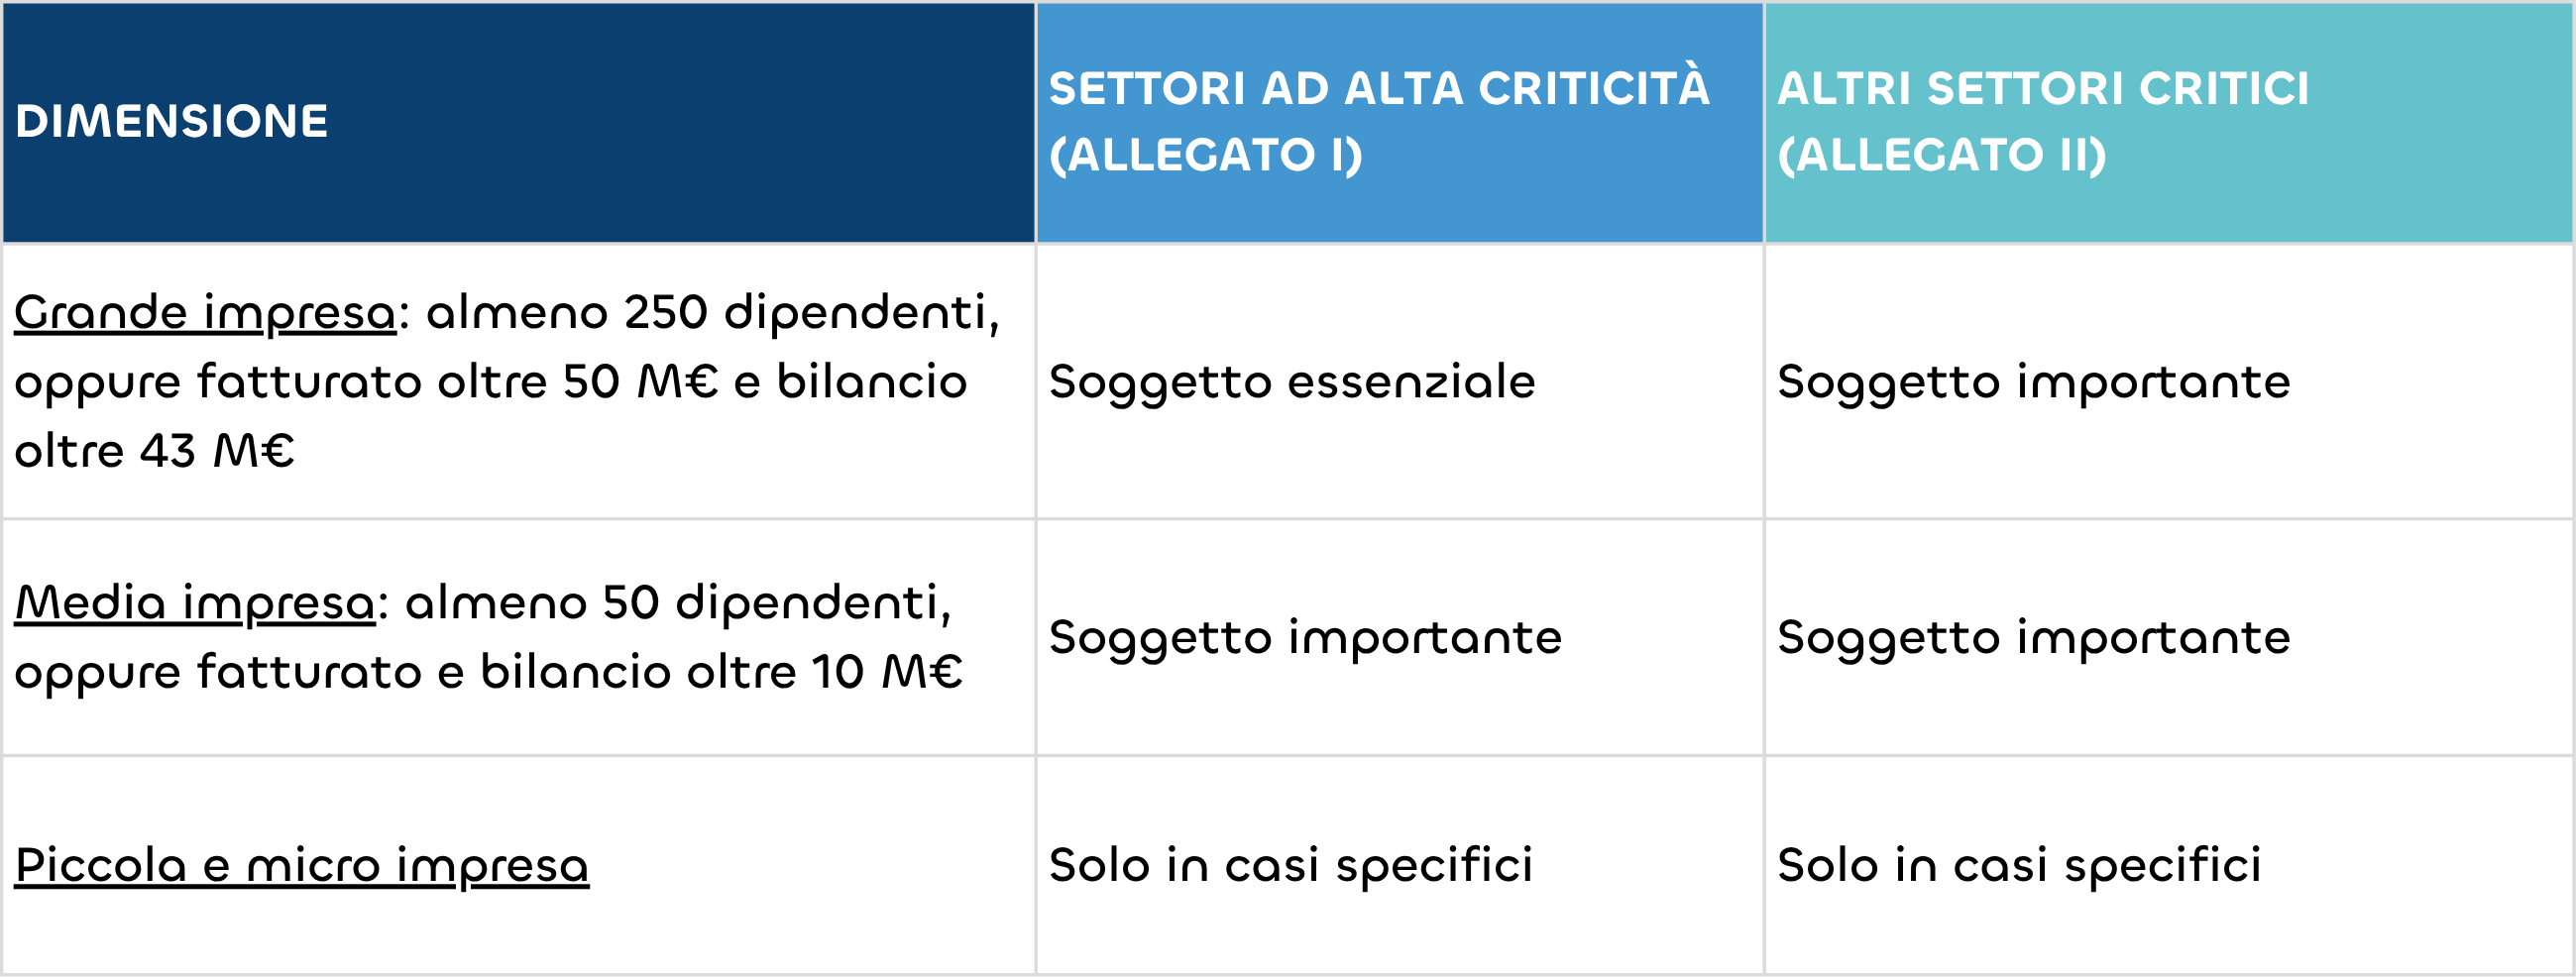
La NIS2 si applica alle organizzazioni pubbliche e private che operano in un settore degli allegati del decreto e sono almeno medie imprese. Il settore e la dimensione decidono anche la categoria: soggetto essenziale o soggetto importante.
Attenzione ai gruppi: dipendenti e fatturato si calcolano sommando i dati delle imprese collegate e associate, secondo la Raccomandazione UE 2003/361. Una società con 30 dipendenti controllata da un gruppo più grande può rientrare.
Trasporti: aereo, ferroviario, per vie d'acqua, su strada
Settore bancario e infrastrutture dei mercati finanziari
Settore sanitario
Acqua potabile e acque reflue
Infrastrutture digitali
Gestione dei servizi TIC tra imprese (B2B)
Spazio
Altri settori critici (Allegato II)
Servizi postali e di corriere
Gestione dei rifiuti
Fabbricazione, produzione e distribuzione di sostanze chimiche
Produzione, trasformazione e distribuzione di alimenti
Fabbricazione di dispositivi medici, computer ed elettronica, apparecchiature elettriche, macchinari, autoveicoli e altri mezzi di trasporto
Fornitori di servizi digitali: mercati online, motori di ricerca, social network
Ricerca
Il decreto italiano aggiunge le pubbliche amministrazioni (Allegato III) e altre tipologie di soggetti (Allegato IV). Alcuni soggetti rientrano a prescindere dalla dimensione: fornitori di reti e servizi di comunicazione elettronica, prestatori di servizi fiduciari, gestori di domini e DNS, soggetti critici individuati dalla direttiva CER.
Le piccole e micro imprese di regola restano fuori, salvo i casi indicati sopra. I fornitori di un soggetto NIS non diventano soggetti NIS per questo, ma ne sentono gli effetti: il cliente deve gestire la sicurezza della propria catena di approvvigionamento e lo fa con clausole contrattuali, questionari e richieste di evidenze. Dal 2026 l'ACN chiede inoltre ai soggetti NIS di indicare in piattaforma i propri fornitori rilevanti.
In pratica: se lavori per aziende in perimetro NIS2, preparati a dimostrare le tue misure di sicurezza anche se non sei obbligato.
3
Obblighi della NIS2: cosa devono fare le aziende
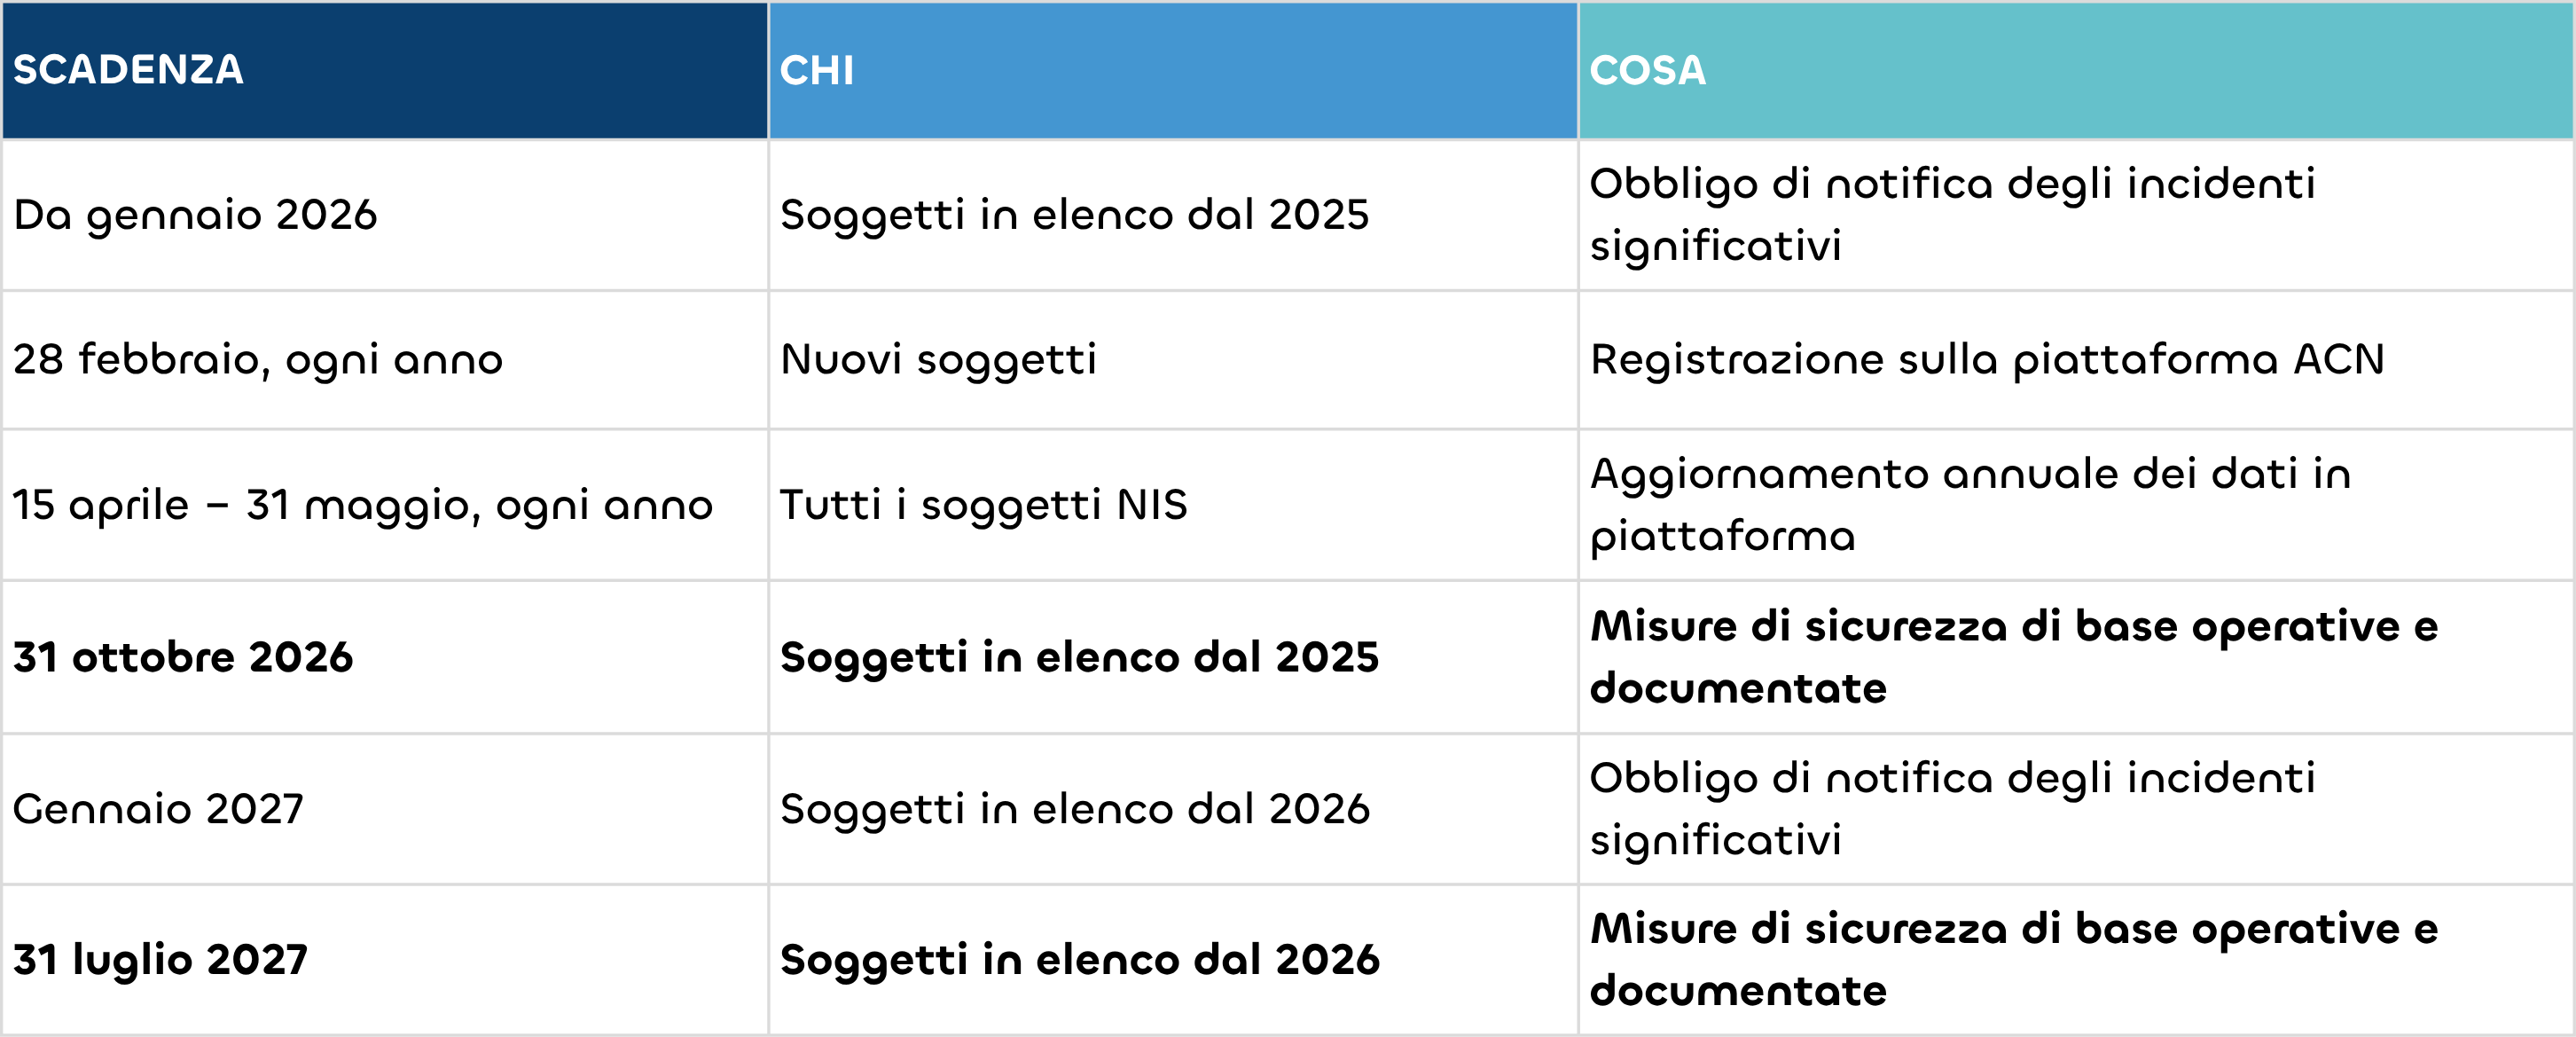
Un soggetto NIS deve registrarsi presso l'ACN, adottare le misure di sicurezza di base, notificare gli incidenti significativi e coinvolgere direttamente il proprio organo di amministrazione. Le regole operative sono nella Determinazione ACN 379907/2025, in vigore dal 15 gennaio 2026.
Registrazione sulla piattaforma ACN
Chi rientra si registra sulla piattaforma ACN entro il 28 febbraio. Ogni anno, tra il 15 aprile e il 31 maggio, aggiorna i propri dati, l'elenco di attività e servizi e i fornitori rilevanti. Va nominato un punto di contatto e un referente CSIRT.
Responsabilità degli organi di amministrazione
Il CdA o l'amministratore approva le misure di sicurezza, ne controlla l'attuazione e ne risponde. Deve seguire una formazione in materia di sicurezza informatica e promuovere la formazione periodica dei dipendenti. Un documento firmato solo dal responsabile IT non basta.
Misure di sicurezza di base
Le misure sono 37, con 87 requisiti, per i soggetti importanti e 43, con 116 requisiti, per i soggetti essenziali. Coprono:
governance, ruoli e politiche di sicurezza
analisi e gestione del rischio
inventario di sistemi, software e dati
controllo degli accessi e autenticazione a più fattori
backup, continuità operativa e ripristino
gestione delle vulnerabilità e degli aggiornamenti
sicurezza dei fornitori
formazione del personale
gestione degli incidenti
Ogni misura va documentata: in caso di verifica l'ACN chiede evidenze, non dichiarazioni.
Notifica degli incidenti significativi
Un incidente significativo va notificato al CSIRT Italia in tre tempi:
Entro 24 ore dalla scoperta: preallarme.
Entro 72 ore: notifica con una prima valutazione di gravità e impatto.
Entro un mese dalla notifica: relazione finale con cause e misure adottate.
Su richiesta del CSIRT va inviata anche una relazione intermedia. Quali incidenti siano significativi lo stabiliscono gli allegati 3 e 4 della Determinazione 379907/2025.
4
Scadenze NIS2 per il 2026 e 2027
La scadenza principale è il 31 ottobre 2026: entro quella data i soggetti in elenco dal 2025 devono avere operative le misure di sicurezza di base. Chi è entrato in elenco nel 2026 ha tempo fino al 31 luglio 2027.
I termini decorrono dalla comunicazione di inserimento nell'elenco: 9 mesi per la notifica degli incidenti, 18 mesi per le misure. Fa fede la data della tua comunicazione ACN.
L'ACN ha inoltre avviato la consultazione sulle misure rafforzate, che integreranno quelle di base.
5
Vigilanza e Sanzioni NIS2
L'ACN può controllare i soggetti essenziali in qualsiasi momento, anche senza incidenti, con ispezioni, audit e scansioni di sicurezza. Sui soggetti importanti interviene di norma dopo un incidente o una segnalazione
Oltre alle sanzioni l'ACN può imporre misure correttive con scadenze precise. Gli organi di amministrazione rispondono personalmente delle violazioni.
6
NIS2, ISO 27001 e GDPR: come si collegano
Un sistema di gestione ISO 27001 copre buona parte delle misure NIS2, ma non basta da solo. La NIS2 aggiunge la registrazione ACN, la notifica in 24 ore, la responsabilità diretta del CdA e i requisiti specifici degli allegati ACN.
Con il GDPR la sovrapposizione è nella gestione degli incidenti: un attacco che coinvolge dati personali può richiedere due notifiche, al Garante entro 72 ore e al CSIRT Italia entro 24. Conviene gestirle con un'unica procedura.
Ti accompagniamo dalla verifica di applicabilità alla verifica ACN, con un unico referente per NIS2, ISO 27001 e privacy.
Verifica di applicabilità. Analizziamo codice ATECO, attività, dimensioni del gruppo e allegati del decreto. Ricevi una relazione scritta: soggetto essenziale, importante o fuori perimetro. [Tempi: X giorni]
Gap analysis sulle misure di base. Confrontiamo la tua situazione con ogni requisito dell'Allegato 1 o 2 della Determinazione ACN. Ricevi un report con priorità e stime di impegno.
Piano di adeguamento e documenti. Politiche da far approvare al CdA, procedura di gestione e notifica degli incidenti, gestione dei fornitori, analisi d'impatto e continuità operativa, inventario degli asset. Lavoriamo insieme al tuo reparto IT o al tuo fornitore informatico.
Formazione di amministratori e personale. Corsi per gli organi di amministrazione e per i dipendenti, come richiesto dall'art. 23. Come ente accreditato dalla Regione del Veneto possiamo finanziarli con Fondimpresa e Fondirigenti.
Supporto continuo. Aggiornamenti annuali in piattaforma ACN, assistenza in caso di incidente, audit interni prima di una verifica, adeguamento alle misure rafforzate.
8
Perché scegliere e-cons
Un solo referente per NIS2, ISO 27001 e GDPR. Siamo DPO per molte organizzazioni nel territorio e conosciamo i processi di privacy.
Formazione finanziata: siamo Ente di Formazione aAcreditato dalla Regione del Veneto.
Vicini a te: sede a Boara Pisani (PD), operiamo in Veneto con incontri in azienda ed online nel territorio nazionale.
Esperienza sul campo: verifiche di applicabilità NIS2 svolte per più di quindici aziende manifatturiere, sanitarie e di servizi nel territorio regionale.
Certificazione ISO 27001: siamo Ente Certificato ISO/IEC 27001 per la Sicurezza delle Informazioni.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Vorresti saperne di più sulla Direttiva NIS 2?
Noi possiamo aiutarti!
Compila il modulo e ti risponderemo al più presto!