5/10/2026
Tracking pixel nelle email: Linee Guida del Garante e come adeguarsi
Il Garante Privacy regola i tracking pixel nelle email: informativa, consenso e revoca granulare. Cosa prevede il provvedimento n. 284/2026 e cosa fare entro il 29 ottobre 2026.
Chi invia newsletter o campagne email sa quante persone hanno aperto un messaggio grazie a un'immagine invisibile, grande un solo pixel, inserita nel corpo dell'email. Con il provvedimento n. 284 del 17 aprile 2026 il Garante per la protezione dei dati personali ha stabilito che questo strumento segue le stesse regole dei cookie: il destinatario deve sapere che c'è e, quando il tracciamento serve al marketing, deve aver dato il proprio consenso.
Le Linee Guida sono state pubblicate nella Gazzetta Ufficiale n. 98 del 29 aprile 2026 e concedono sei mesi per adeguarsi. La scadenza cade quindi il 29 ottobre 2026. In questo articolo vediamo cosa prevede il provvedimento, a chi si applica, in quali casi serve il consenso e quali passi deve compiere un'azienda per mettersi in regola.
Che cosa sono i tracking pixel e come funzionano
Un tracking pixel (o pixel di tracciamento) è un'immagine minuscola, di solito trasparente, che non viaggia dentro l'email: resta su un server remoto. Quando il destinatario apre il messaggio, il codice HTML dell'email chiede al server di scaricare l'immagine. Quella richiesta comunica al mittente che l'email è stata aperta.
Insieme alla richiesta arrivano altre informazioni: l'indirizzo IP, il tipo di dispositivo e di programma di posta, la data e l'ora, il numero di aperture successive. Di norma ogni destinatario riceve un pixel diverso, con un identificativo univoco, e così il mittente può sapere chi ha aperto quale messaggio e quando.
Il Garante sottolinea due aspetti. Il pixel non legge il contenuto dei messaggi: registra soltanto l'apertura, e la sua invasività dipende dal fatto che il destinatario non lo vede e non sa che esiste. Inoltre il meccanismo funziona solo se il programma di posta scarica le immagini. Chi le blocca non viene tracciato, ma deve rinunciare a tutte le immagini, perché oggi non esiste un modo standard per escludere soltanto i pixel di tracciamento.
Perché il Garante è intervenuto
Prima di scrivere le Linee Guida l'Autorità ha svolto due ispezioni conoscitive: a ottobre 2025 presso un provider di posta elettronica e a febbraio 2026 presso un fornitore di piattaforme di marketing automation. Ne è emerso che i tracking pixel sono presenti in quasi tutti gli invii e servono a scopi molto diversi: verificare la consegna dei messaggi (deliverability), contrastare spam e phishing, misurare le aperture, personalizzare le comunicazioni in base all'interesse rilevato.
Si trovano quindi nelle email promozionali come in quelle di servizio o istituzionali, senza differenze legate al dispositivo o al programma di posta usato dal destinatario. A questa diffusione si aggiunge il numero crescente di segnalazioni che gli utenti inviano al Garante sugli strumenti di tracciamento.
Il quadro normativo: l'art. 122 del Codice Privacy
Il punto di partenza è l'art. 122 del Codice Privacy (d.lgs. 196/2003), che recepisce l'art. 5, par. 3, della direttiva e-Privacy. La norma consente di archiviare informazioni nel dispositivo di un utente, o di accedere a informazioni già archiviate, solo con il suo consenso informato. Fanno eccezione le operazioni tecniche necessarie a trasmettere una comunicazione o a erogare un servizio che l'utente ha chiesto espressamente.
Secondo il Garante il tracking pixel compie entrambe le operazioni: l'immagine viene scaricata e memorizzata nel dispositivo del destinatario, e attraverso quell'immagine il mittente raccoglie informazioni sul suo comportamento. Alla stessa conclusione era arrivato il Comitato europeo per la protezione dei dati (EDPB) nelle Linee Guida 2/2023 sull'ambito di applicazione tecnico dell'art. 5, par. 3, della direttiva e-Privacy.
L'art. 122 è una norma speciale e prevale sulle regole generali del GDPR per ciò che disciplina in modo specifico. Ne deriva una conseguenza pratica: il legittimo interesse del mittente non basta a giustificare il pixel. Fuori dalle eccezioni previste dall'art. 122 serve il consenso.
Il GDPR resta la cornice per tutto il resto: trasparenza, requisiti del consenso, revoca, responsabilizzazione del titolare, privacy by design.
A chi si rivolgono le Linee Guida
Il provvedimento riguarda i soggetti pubblici e privati che intervengono a qualsiasi titolo nell'uso dei tracking pixel:
- il mittente, cioè l'azienda o l'ente che decide di inviare le email e di usare i pixel, anche quando affida ad altri la gestione tecnica;
- il fornitore del servizio di invio, cioè le piattaforme di email marketing e marketing automation, che di regola agiscono su istruzione del mittente;
- chi noleggia liste di contatti e invia le email per conto di un committente;
- il fornitore della tecnologia di tracciamento;
- il content creator che prepara il messaggio promozionale.
Spetta a questi soggetti definire, caso per caso, i rispettivi ruoli privacy: titolare, responsabile, eventuali contitolari ai sensi dell'art. 26 GDPR. Per un'azienda che usa una piattaforma di email marketing con le proprie liste, lo schema più frequente vede l'azienda come titolare e la piattaforma come responsabile del trattamento.
Quali email sono coinvolte
Le Linee Guida considerano quattro tipologie di messaggi:
- newsletter, cioè comunicazioni periodiche agli iscritti a una lista;
- DEM (Direct Email Marketing), cioè email promozionali inviate a gruppi di destinatari selezionati;
- email transazionali e messaggi automatici, come conferme d'ordine, messaggi di benvenuto, notifiche;
- email di servizio, legate a esigenze del singolo destinatario o della collettività.
L'obbligo di informare vale per tutte. La necessità del consenso dipende invece dalla finalità per cui il pixel viene usato. Poiché il provvedimento si rivolge a chiunque usi tracking pixel, è ragionevole ritenere che rientrino nel perimetro anche gli strumenti che tracciano l'apertura delle email inviate dalla rete commerciale tramite CRM o estensioni del programma di posta.
Primo obbligo: informare sempre il destinatario
Un tracciamento nascosto viola i principi di correttezza e trasparenza (art. 5, par. 1, lett. a, GDPR). Per questo il Garante chiede che l'uso dei pixel sia reso noto in anticipo, per qualunque tipo di email e qualunque mittente. Senza informativa i pixel non possono essere utilizzati.
L'informativa può essere data su più livelli: una frase sintetica nel modulo in cui si raccoglie l'indirizzo email, con un link a una spiegazione più dettagliata, che può trovare posto anche nella cookie policy. Sono ammessi canali diversi, come pop-up, video, chatbot o assistenti vocali. Il titolare sceglie la modalità e deve poter dimostrare che è completa, chiara ed efficace.
Il testo deve dire che le email contengono tracking pixel e per quali finalità vengono usati.
Quando il consenso non serve
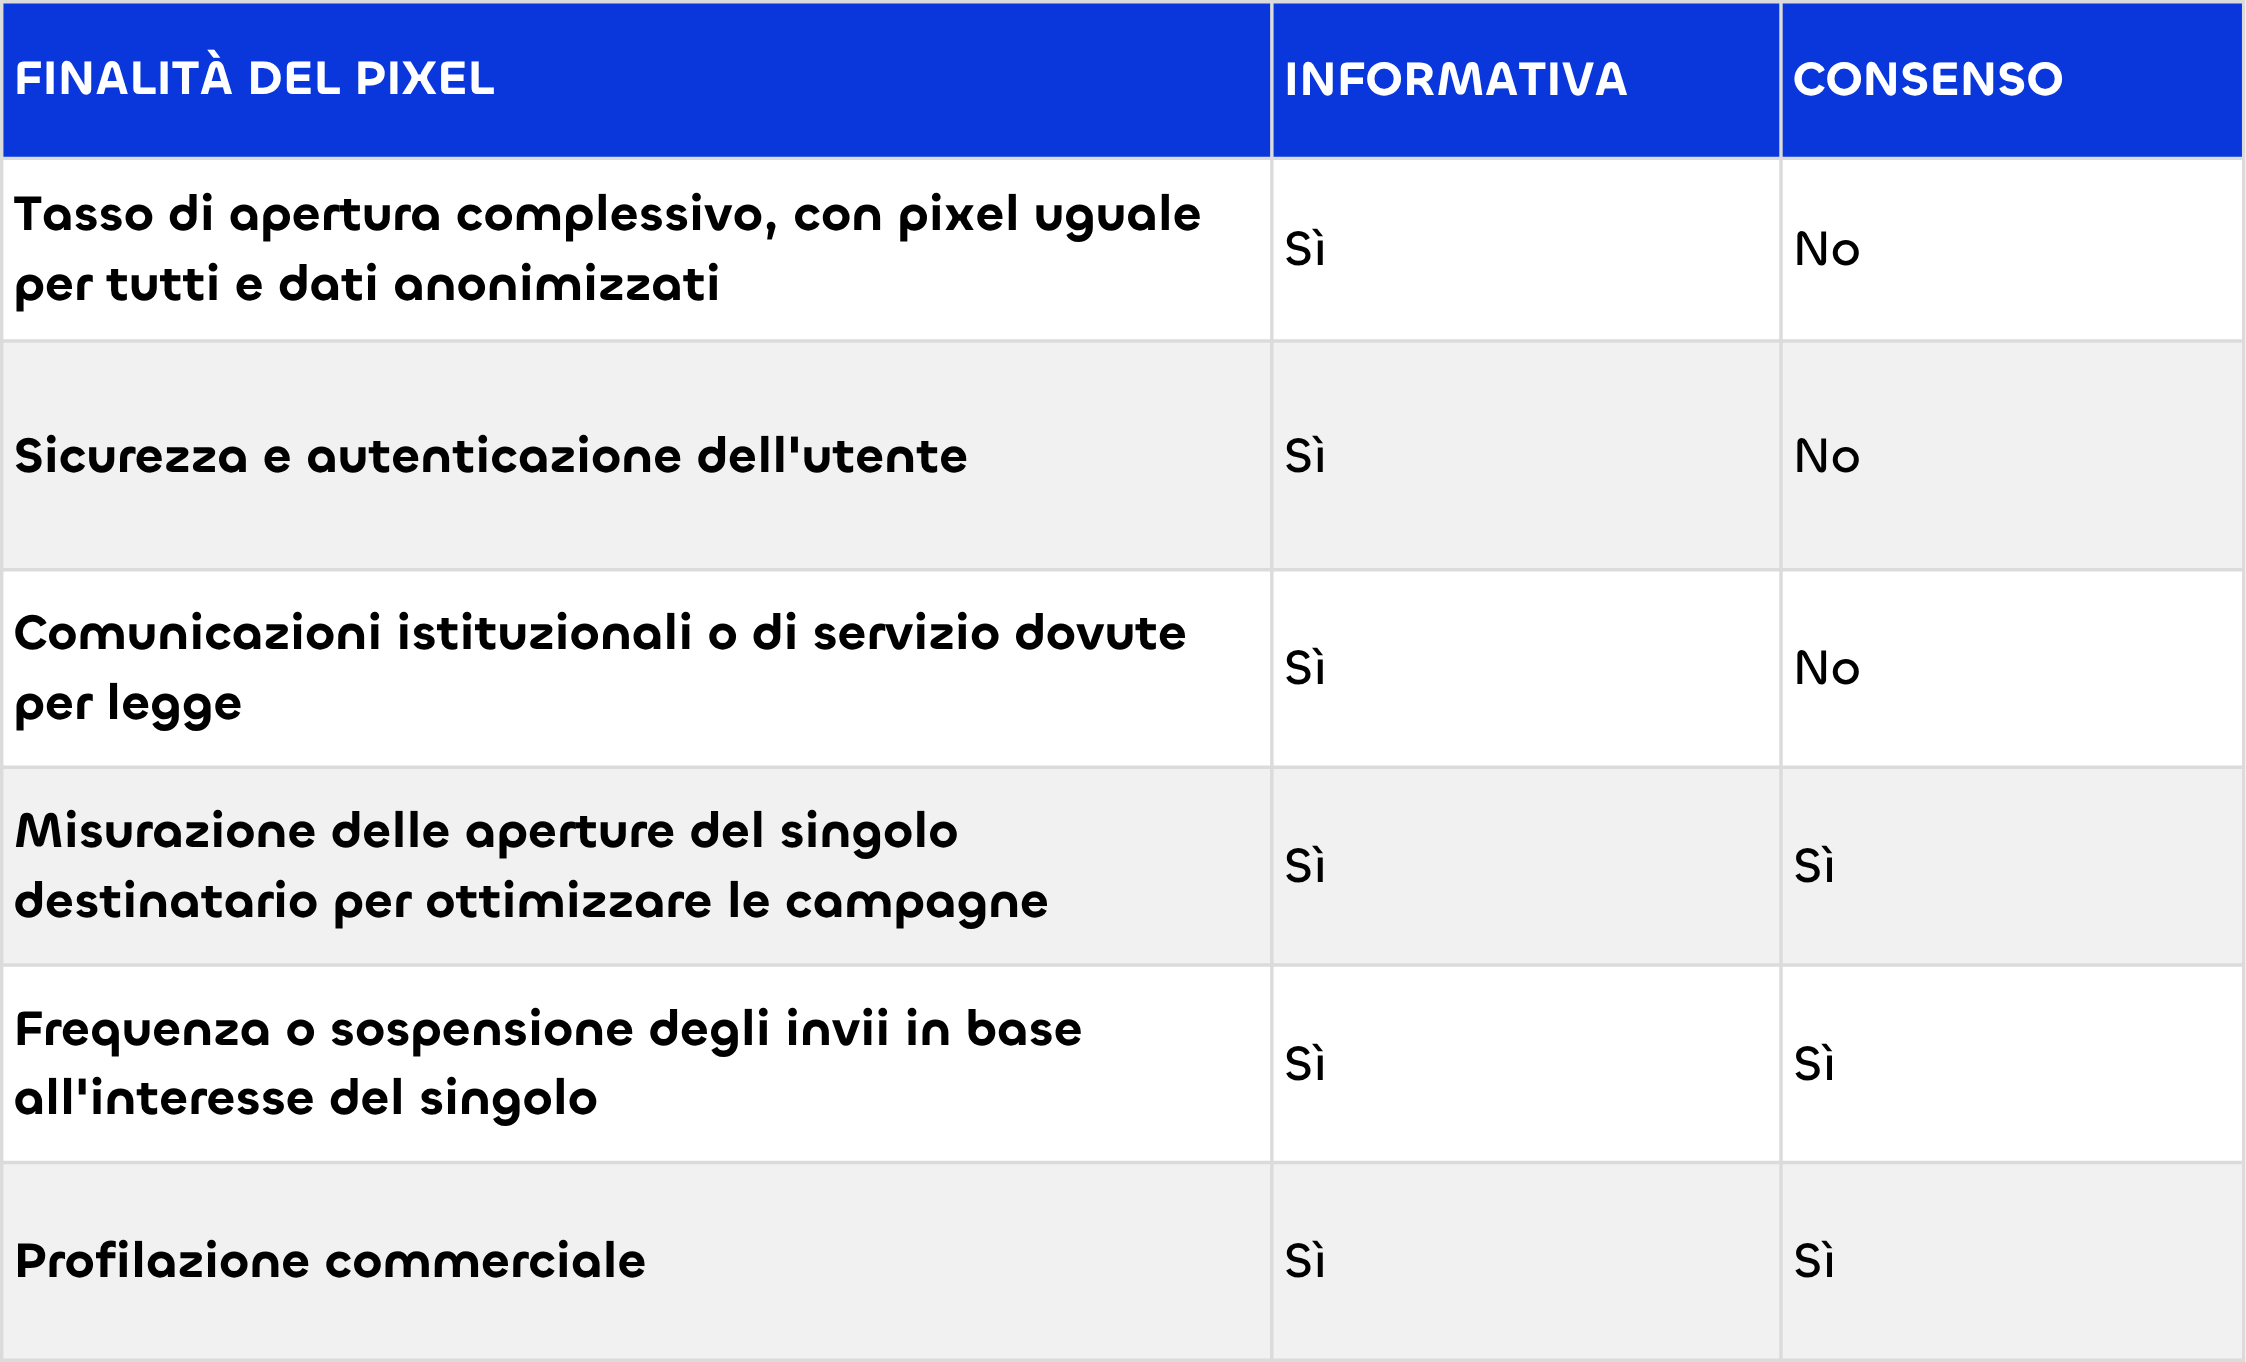
L'art. 122 vieta in via generale di accedere al dispositivo dell'utente, salvo consenso o eccezioni tecniche. Il Garante individua tre situazioni in cui i pixel possono essere usati senza un consenso specifico. La valutazione spetta comunque al titolare, che deve saperla motivare e documentare. In tutti e tre i casi resta l'obbligo di informativa.
Statistiche aggregate e anonime
Il pixel può misurare la percentuale complessiva di apertura di una campagna, un dato che serve anche a migliorare la consegna dei messaggi e a contrastare lo spam. La condizione è che la misurazione non sia riferibile al singolo destinatario. Il Garante suggerisce di usare un pixel identico per tutti i destinatari della stessa campagna e di anonimizzare gli altri dati tecnici, come l'indirizzo IP e il programma di posta.
Sicurezza e autenticazione
Il pixel può servire a verificare che un messaggio sia aperto su un dispositivo riconducibile all'utente. Gli esempi citati sono la conferma di attivazione di un account, la richiesta di modifica della password, il riscontro a una richiesta di esercizio dei diritti privacy.
Comunicazioni istituzionali o di servizio dovute
Rientrano in questa eccezione i messaggi che il titolare ha l'obbligo giuridico di inviare e per i quali conta sapere che il destinatario ne ha preso conoscenza: avvisi su phishing e frodi, modifiche contrattuali o dei termini di servizio, aggiornamenti dell'informativa privacy, notifiche di incidenti di sicurezza, promemoria su scadenze contrattuali o contributive.
Quando il consenso è obbligatorio
In tutti gli altri casi serve il consenso preventivo del destinatario. Il Garante cita questi esempi:
- misurare le aperture del singolo destinatario per valutare e migliorare le campagne promozionali, per esempio cambiando l'oggetto dei messaggi poco aperti;
- adattare la frequenza degli invii, o sospenderli, in base all'interesse mostrato da ciascun destinatario. Rientra qui anche la pulizia delle liste basata sulle mancate aperture del singolo contatto;
- ricavare dalle aperture gusti, interessi e preferenze per costruire profili commerciali.
Come raccogliere il consenso: il consenso unico
Per i nuovi trattamenti il consenso va raccolto preferibilmente nel momento in cui si acquisisce l'indirizzo email, dopo aver fornito l'informativa.
Il Garante non impone due caselle separate. Per evitare richieste ripetute, che finiscono per affaticare l'utente (la cosiddetta consent fatigue), ammette che il consenso al pixel sia ricompreso in quello alla ricezione delle comunicazioni promozionali. La condizione è che la richiesta sia formulata in modo neutro, senza forzature, e che il destinatario capisca di acconsentire anche al tracciamento.
Un esempio di formula per il modulo di iscrizione, da adattare al proprio caso:
Acconsento a ricevere comunicazioni promozionali via email da [nome azienda]. Le email contengono pixel di tracciamento che rilevano l'apertura dei messaggi per misurare e migliorare le campagne. Posso revocare il consenso, anche solo al tracciamento, da ogni email. Maggiori dettagli nell'informativa privacy.
Se i dati di apertura alimentano una vera profilazione commerciale, è prudente verificare con il proprio DPO se serva anche il consenso specifico alla profilazione, che il Garante richiede da tempo come distinto da quello al marketing.
Revoca granulare: rinunciare al tracciamento senza perdere la newsletter
Chi ha dato il consenso deve poterlo revocare con facilità e in modo granulare. Le possibilità sono due: revocare tutto, e non ricevere più email, oppure revocare soltanto il tracciamento, e continuare a ricevere le email senza pixel.
Il Garante suggerisce di inserire nel footer di ogni email un link o un'icona standardizzata che porti a un'area dedicata all'esercizio dei diritti. Chi rifiuta il tracciamento deve continuare a ricevere il servizio senza limitazioni, e la scelta non va condizionata con formule che spingono verso una risposta.
Ogni scelta dell'interessato va registrata. In caso di contestazione spetta al titolare dimostrare di aver ottenuto il consenso (art. 7, par. 1, GDPR).
Liste già attive: il regime transitorio
Per le newsletter e le liste già in uso il Garante prevede un regime transitorio. Il provvedimento non chiede di raccogliere da capo il consenso degli iscritti, a condizione che gli invii poggino già su un presupposto giuridico valido. Il titolare deve:
- informare i destinatari sull'uso dei pixel con il primo invio utile, o al primo momento di discontinuità nel rapporto;
- attivare e far conoscere un meccanismo di revoca, anche granulare, ben visibile e facile da usare.
Il regime transitorio vale solo per i trattamenti già in corso. I contatti raccolti da qui in avanti seguono la regola del consenso preventivo.
Privacy by design: le misure tecniche suggerite
Le Linee Guida richiamano l'art. 25 GDPR e indicano una misura concreta per ridurre il rischio di identificare i destinatari. Il mittente genera per ciascun destinatario un identificativo non intelligibile e non sequenziale, lo associa all'indirizzo email e conserva la corrispondenza in un livello interno e separato della piattaforma. Il conteggio delle aperture avviene tramite l'identificativo, e l'indirizzo email non compare nella richiesta generata dal pixel.
Per le statistiche aggregate valgono le misure già ricordate: pixel uguale per tutti i destinatari e anonimizzazione dell'indirizzo IP e degli altri dati tecnici.
Scadenza e sanzioni
Il termine di sei mesi decorre dalla pubblicazione in Gazzetta Ufficiale, avvenuta il 29 aprile 2026, e porta al 29 ottobre 2026. Alcuni commentatori indicano in via prudenziale il 28 ottobre: conviene non arrivare all'ultimo giorno.
Le Linee Guida non introducono sanzioni nuove, perché chiariscono come il Garante interpreta norme già in vigore. La violazione dell'art. 122 del Codice è punita, in base all'art. 166, comma 2, dello stesso Codice, con la sanzione dell'art. 83, par. 5, GDPR: fino a 20 milioni di euro o, per le imprese, fino al 4% del fatturato mondiale annuo. Il procedimento può partire dal reclamo di un interessato o da un'iniziativa dell'Autorità.
Cosa devono fare le aziende per adeguarsi
I passaggi che seguono traducono le indicazioni del Garante in un percorso operativo. L'ordine conta: senza la mappatura iniziale non si può decidere dove serve il consenso.
- Mappare gli invii e i pixel. Elencare tutti i flussi email (newsletter, DEM, email automatiche e transazionali, email di servizio, email commerciali inviate dal CRM) e verificare per ciascuno se contiene pixel, quali dati raccoglie e a quale scopo.
- Classificare ogni finalità. Separare gli usi esenti (statistiche aggregate e anonime, sicurezza, comunicazioni dovute) da quelli che richiedono il consenso (misurazione individuale, gestione della frequenza, profilazione) e mettere per iscritto la valutazione.
- Aggiornare le informative. Descrivere i pixel, le finalità e le modalità di revoca nell'informativa privacy e, se presente, nella cookie policy. Aggiungere una frase sintetica nei moduli in cui si raccoglie l'indirizzo email.
- Rivedere i moduli di consenso. Riformulare la richiesta di consenso al marketing in modo che dichiari il tracciamento, con un linguaggio neutro.
- Attivare la revoca granulare. Inserire nel footer di ogni email un link a un centro preferenze con due opzioni distinte: disiscrizione totale e disattivazione del solo tracciamento. Verificare che la piattaforma invii email senza pixel ai contatti che lo hanno rifiutato.
- Informare gli iscritti esistenti. Inviare la comunicazione sull'uso dei pixel con il primo invio utile, prima della scadenza.
- Configurare la piattaforma di invio. Chiedere al fornitore quali funzioni ha rilasciato per le Linee Guida: tracciamento attivabile per singolo contatto, pixel non univoco per le statistiche aggregate, identificativi non sequenziali, anonimizzazione dell'IP. Disattivare il tracciamento individuale dove manca il consenso.
- Aggiornare contratti e ruoli. Verificare gli accordi ex art. 28 GDPR con piattaforme di invio, agenzie e fornitori di liste, e chiarire chi decide e chi esegue.
- Aggiornare la documentazione. Adeguare il registro dei trattamenti, conservare la prova dei consensi e delle revoche, coinvolgere il DPO se nominato.
- Formare marketing e commerciale e rivedere le metriche. Chi prepara le campagne deve sapere quali dati può usare. Dove manca il consenso, il dato di apertura del singolo contatto non è più disponibile: segmentazioni, automazioni e report che lo usano vanno ripensati.
Una verifica prima della scadenza
e-cons affianca le aziende negli adeguamenti privacy e GDPR e svolge il ruolo di DPO per diverse organizzazioni. Per verificare prima del 29 ottobre 2026 se newsletter e campagne email sono conformi alle Linee Guida del Garante, contattaci subito.