15/5/2025
Allerta Phishing: false email PagoPA su presunte multe non pagate
Una nuova ondata di phishing sta sfruttando il nome di PagoPA per tentare di truffare milioni di utenti italiani. Il CERT-AgID lancia l'allarme su un incremento di email e SMS fraudolenti che simulano solleciti di pagamento per presunte multe stradali.
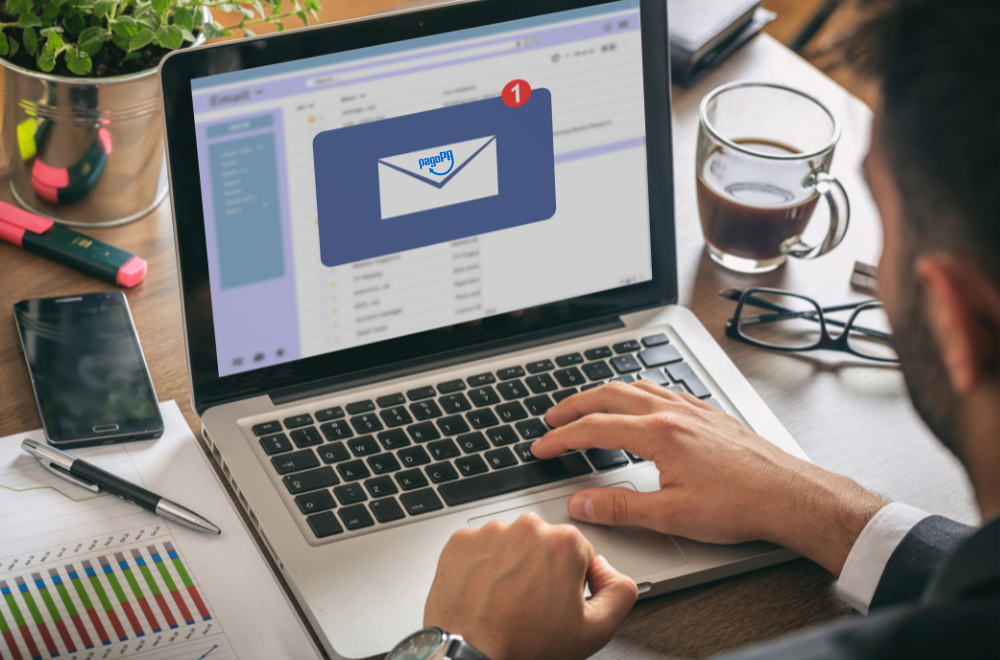
Il Computer Emergency Response Team dell’Agenzia per l’Italia Digitale (CERT-AgID) mette in guardia riguardo a un preoccupante aumento di tentativi di phishing che utilizzano impropriamente il logo e l'identità visiva di PagoPA, la piattaforma ufficiale per i pagamenti verso la Pubblica Amministrazione.
La tattica principale impiegata dai cybercriminali consiste nell'invio massivo di email e SMS ingannevoli. Questi messaggi simulano notifiche di presunte multe stradali non pagate, specificando importi, numeri di pratica e scadenze imminenti. L'intento dei truffatori è duplice: da un lato, creare un senso di urgenza nella vittima, facendo leva sulla paura e sul principio di autorità; dall'altro, spingere l'utente a inserire i dati della propria carta di credito su siti web fraudolenti, realizzati con cura per imitare l'aspetto del sito ufficiale di PagoPA.
Questa strategia rientra nel classico schema del social engineering, una tecnica che si dimostra costantemente efficace e pericolosa nel panorama delle frodi online.
Il phishing si conferma una delle minacce più efficaci, poiché fa leva sull'urgenza e sulle emozioni degli utenti, in particolare in ambiti sensibili come quelli della pubblica amministrazione.
Dal punto di vista della sicurezza informatica, questo fenomeno evidenzia ancora una volta la necessità di aumentare la consapevolezza degli utenti finali e di implementare strumenti avanzati di filtraggio email, intelligence sulle minacce e analisi comportamentale. Nonostante le campagne di sensibilizzazione condotte da istituzioni, aziende di sicurezza e media, il successo di questi attacchi dimostra che le sole informazioni non sono più sufficienti come difesa.
Sul piano operativo, per prevenire il successo di simili attacchi, è fondamentale adottare un approccio multilivello che comprenda:
A livello operativo, per contrastare efficacemente questi attacchi, è cruciale adottare un approccio su più livelli che includa:
- La verifica accurata del mittente: le comunicazioni ufficiali di PagoPA provengono esclusivamente da indirizzi certificati, come noreply-checkout@ricevute.pagopa.it.
- Un controllo scrupoloso degli indirizzi web (URL): è fondamentale esaminare attentamente i link prima di cliccare.
- L'analisi critica del contenuto del messaggio: prestare attenzione agli elementi visivi come loghi e formattazione.
- La verifica indipendente della richiesta: accertarsi della legittimità della comunicazione consultando direttamente le fonti ufficiali o accedendo tramite i canali istituzionali.
In un contesto di crescente digitalizzazione dei servizi pubblici, è fondamentale preservare la fiducia degli utenti nelle piattaforme istituzionali, evitando che venga compromessa da episodi di frode. Pertanto, è sempre più importante promuovere una collaborazione tra la Pubblica Amministrazione, il settore privato e la comunità della cybersecurity, al fine di rafforzare un ecosistema digitale resiliente e affidabile.